categories
Yayınlanma tarihi in

TeamViewer Güvenli mi? TeamViewer Güvenliği Hakkında Her Şey

Author: Helga York
Helga York Article author

TeamViewer uzaktan erişim için güvenli mi? Mobil çalışan sayısının artmasıyla birlikte, güvenilir ve güvenli uzaktan erişim çözümleri büyük önem taşımaktadır. Bu makale, TeamViewer’ın güvenliğini inceleyerek TeamViewer güvenliğini artırmak için 10 adım sunmakta ve işletmeniz için güvenli uzaktan erişimi sağlamaya yardımcı olmaktadır.

TeamViewer Güvenli ve Emniyetli mi?

TeamViewer, veri iletimini korumak için RSA-4096 anahtar değişimi ve AES 256-bit şifreleme kullanır. Ayrıca, kullanıcıların iki faktörlü kimlik doğrulaması kurmasına olanak tanır, böylece uzaktan bağlantı yalnızca bir şifreyle kurulamaz. Bunlar güçlü güvenlik özellikleridir, ancak TeamViewer güvenlik risklerini ele almak için aracın doğru yapılandırılması ve kullanıcıların proaktif bir şekilde hareket etmesi gerekmektedir.

Geçmiş TeamViewer güvenlik risklerine ve kullanıcıların çözümü daha güvenli hale getirmek için atabileceği adımlara bakacağız. TeamViewer, doğru şekilde yapılandırılırsa ve kullanıcılar uzaktan oturumlarını korumak için gerekli adımları atarsa güvenli olabilir. Ancak güvenlik uzmanlarına göre, bu araç büyük bir kurumsal işletmeden ziyade bireysel ve özel kullanım için daha uygun olabilir.

Ana TeamViewer Güvenlik Riskleri Nelerdir?

Ana TeamViewer güvenlik riskleri

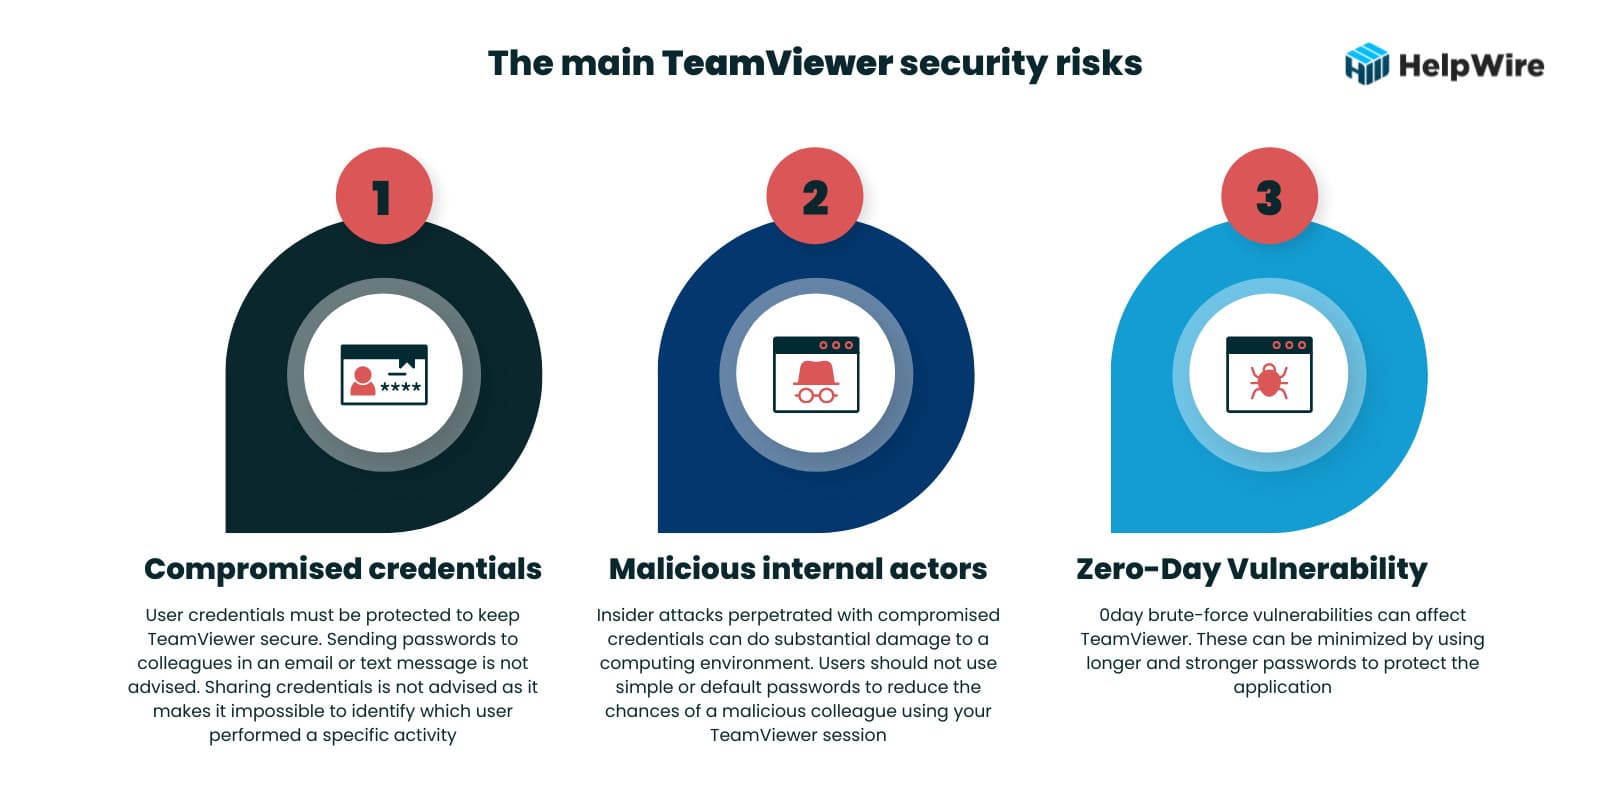
Önceki güvenlik sorunlarına bakıldığında, akla gelen soru “TeamViewer şimdi güvenli mi?” olabilir. TeamViewer güvenlik sorunlarının çoğu üç kategoriye ayrılır.

  • • Ele geçirilmiş kimlik bilgileri – Kullanıcı kimlik bilgilerinin korunması, TeamViewer’ın güvenliğini sağlamak için gereklidir. Şifrelerin meslektaşlara e-posta veya kısa mesaj ile gönderilmesi tavsiye edilmez. Kimlik bilgilerinin paylaşılması önerilmez, çünkü bu, belirli bir işlemi hangi kullanıcının gerçekleştirdiğini tespit etmeyi imkansız kılar.
  • • Kötü niyetli dahili kullanıcılar – Ele geçirilmiş kimlik bilgileriyle gerçekleştirilen içeriden saldırılar, bir bilgi işlem ortamına ciddi zararlar verebilir. Kötü niyetli bir meslektaşınızın TeamViewer oturumunuzu kullanma ihtimalini azaltmak için kullanıcıların basit veya varsayılan şifreler kullanmaması gerekir.
  • • 0day açıklar – 0day brute-force açıkları TeamViewer’ı etkileyebilir. Bu riskler, uygulamanın daha uzun ve güçlü şifrelerle korunmasıyla en aza indirilebilir.

TeamViewer ile ilgili birçok güvenlik sorunu, zayıf şifrelerle ve kullanıcı kimlik bilgilerinin paylaşılması veya zayıf korunmasıyla ilgilidir. Bu sorunların bir kısmı, kullanıcı eğitimi ve güçlü şifre politikalarının uygulanmasıyla giderilebilir. TeamViewer şifrelerinin uzunluğuna getirilen sınırlamalar, şifrelerin gücünü etkiler ve güvenlik açıklarına yol açabilir.

Bilinen TeamViewer Güvenlik İhlalleri

Bilinen TeamViewer Güvenlik Sorunları

TeamViewer’ın geçmişte yaşadığı bazı güvenlik sorunlarına bakalım ve yazılımın ne tür zafiyetler barındırdığını görelim. Araç, kullanım ömrü boyunca birçok dikkate değer güvenlik sorunuyla karşılaşmıştır.

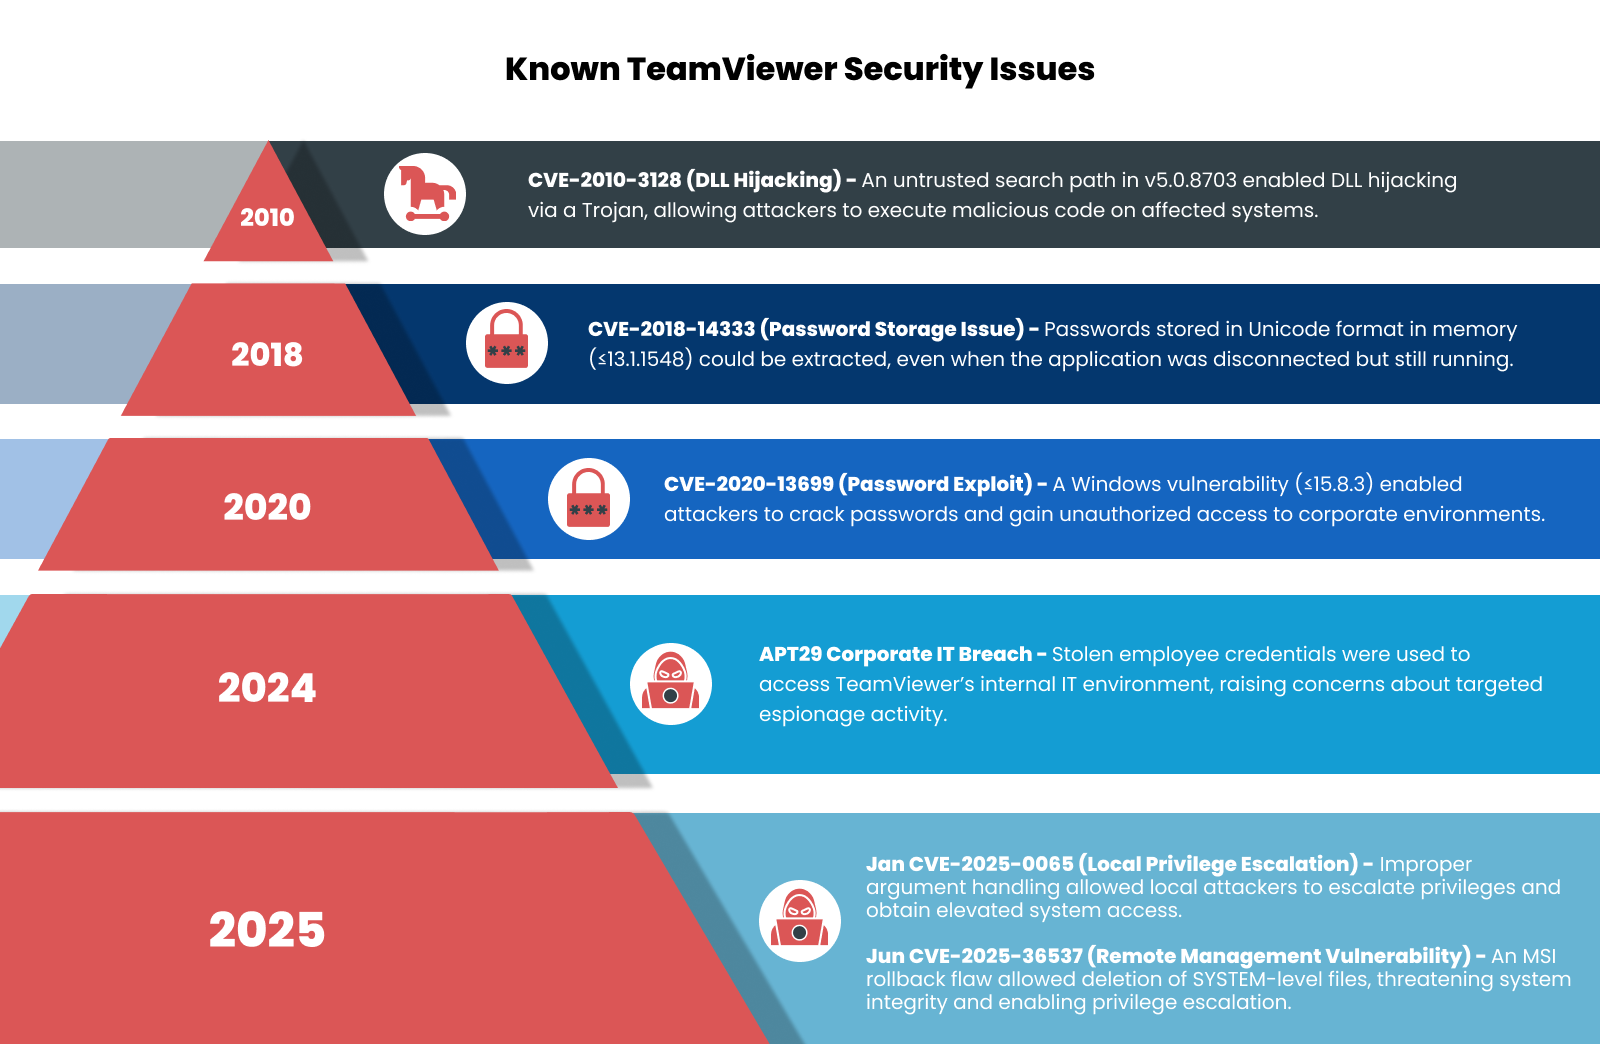
  • • 2010 – TeamViewer 5.0.8703 sürümünde, saldırganların Truva atı kullanarak DLL saldırıları yapmasına olanak tanıyan bir güvenlik açığı vardı: CVE-2010-3128.
  • • 2016 – TeamViewer, saldırganların kullanıcı hesaplarına erişmesine ve yetkisiz işlemler yapmasına olanak tanıyan güvenlik ihlalleriyle karşı karşıya kaldı. Bu olay, güçlü ve benzersiz şifrelerin yanı sıra güvenli hesap yönetiminin gerekliliğini pekiştirdi.
  • • 2017 – Bir güvenlik açığı, bilgisayar korsanlarının aktif oturumlar sırasında kullanıcıların cihazlarını kontrol etmesine izin verdi. TeamViewer bu sorunu hızla giderdi ve iki faktörlü kimlik doğrulamanın etkinleştirilmesinin ve yazılımın güncel tutulmasının önemini vurguladı.
  • • 2018 – Bir güvenlik açığı CVE-2018-14333, 13.1.1548 sürümüne kadar olan tüm sürümleri etkiledi. Bu sorun, şifrelerin süreç belleğinde Unicode formatında saklanmasından kaynaklanıyordu ve TeamViewer bağlantısı kesilmiş olsa da hala çalışıyorsa saldırganlar tarafından kullanılabilirdi.
  • • 2020 – TeamViewer’ın Windows sürümünde CVE-2020-13699 olarak tanımlanan önemli bir güvenlik açığı, bilgisayar korsanlarının şifreleri kırarak şirket sistemlerine erişmesine olanak tanıyordu. Bu, 15.8.3 sürümüne kadar olan versiyonları etkiledi.

2020’de tespit edilen güvenlik açığı, aracın sürüm 8’den itibaren tüm eski sürümlerinde mevcuttu. Bu açık keşfedildikten sonra, etkilenen sürümler için yamalar çıkarıldı. Bu durum, kullandığınız TeamViewer sürümü için en son yamaları yüklemenin ve daha gelişmiş güvenlik sağlayabilecek yeni sürümlere geçmenin önemini vurgulamaktadır. TeamViewer güvenlik risklerine karşı en iyi savunma, yazılımın 15.8.3 veya daha yeni sürümlerini kullanmaktır.

• 2024 – TeamViewer, Rusya devlet destekli bilgisayar korsanları grubu “Cozy Bear” veya “Midnight Blizzard” olarak da bilinen APT29 tarafından gerçekleştirilen bir siber saldırıya maruz kaldı. Saldırganlar, bir çalışanın kimlik bilgilerini kullanarak TeamViewer’ın şirket içi BT ortamına erişti. TeamViewer, müşteri verileri veya ürün altyapısının tehdit edildiğine dair herhangi bir kanıt bulunmadığını açıkladı.

• 2025 – TeamViewer, CVSS puanı 7.0 veya üzeri olan birçok güvenlik açığının da dahil olduğu çeşitli güvenlik olayları yaşadı. Bunlar:

CVE-2025-0065: Yüksek Düzeyde Kritik Yerel Ayrıcalık Yükseltme Güvenlik Açığı (Ocak 2025)
Ocak 2025’te, TeamViewer’ın Windows istemci ve sunucu uygulamalarında yüksek riskli bir yerel ayrıcalık yükseltme açığı bulundu. Bu güvenlik problemi nedeniyle, yerel erişimi olan saldırganlar, hizmet yürütülebilir dosyasındaki uygun olmayan argüman ayırıcı işleme nedeniyle yükseltilmiş ayrıcalıklar elde edebiliyordu. Bu olay, argüman girdilerinin uygun şekilde etkisiz hale getirilmemesi nedeniyle ayrıcalık artışına olanak tanıdı.

Etkisi: Yerel erişimi olan saldırganlar sistem ayrıcalıklarını yükseltebilir.
Çözüm: TeamViewer, güvenlik açığını gidermek için 15.62 sürümünde bir güvenlik yaması yayınladı. Kullanıcıların riski ortadan kaldırmak için 15.62 veya daha yeni bir sürüme geçmeleri şiddetle tavsiye edildi.

CVE-2025-36537: Uzaktan Yönetim Ayrıcalık Yükseltme Riski (Haziran 2025)
Haziran 2025’te, TeamViewer’ın Uzaktan Yönetim özelliklerini etkileyen yüksek seviyede bir güvenlik açığı tespit edildi. Bu açıklık, yerel olarak ayrıcalıksız kullanıcıların, MSI geri alma yöntemi kullanarak SYSTEM seviyesindeki dosyaları silmesine izin veriyordu. Bu, kritik kaynaklara yönelik uygunsuz izin atamalarının istismar edilmesinden kaynaklanıyordu. Sorun, özellikle İzleme, Yedekleme veya Yama Yönetimi modüllerini kullanan kurulumları etkiledi.

Etkisi: Uzaktan yönetim açığı, sistem bütünlüğünü bozmak veya ayrıcalık yükseltmesi gerçekleştirmek amacıyla SYSTEM seviyesindeki dosyaların silinmesine yol açabilir.
Çözüm: TeamViewer, 15.67 sürümünü yayımlayarak açığı giderdi ve Uzaktan Yönetim modüllerinin kullanıcılarına derhal güncelleme yapmalarını tavsiye etti.

Bu tür olaylara karşı alınabilecek önlemler arasında, TeamViewer gibi uzaktan erişim araçlarını kullanırken güçlü güvenlik önlemlerinin uygulanması yer alır. Buna, iki faktörlü kimlik doğrulamanın etkinleştirilmesi, güçlü ve benzersiz parolaların kullanılması ve yetkisiz erişime karşı hesap etkinliğinin düzenli olarak izlenmesi dâhildir. TeamViewer tarafından sağlanan en son güvenlik güncellemeleri ve yamaları hakkında sürekli bilgi sahibi olmak da olası riskleri azaltmak için gereklidir.

TeamViewer Güvenliğini Artırmak için 10 Adım
Daha Güvenli TeamViewer için 10 Adım

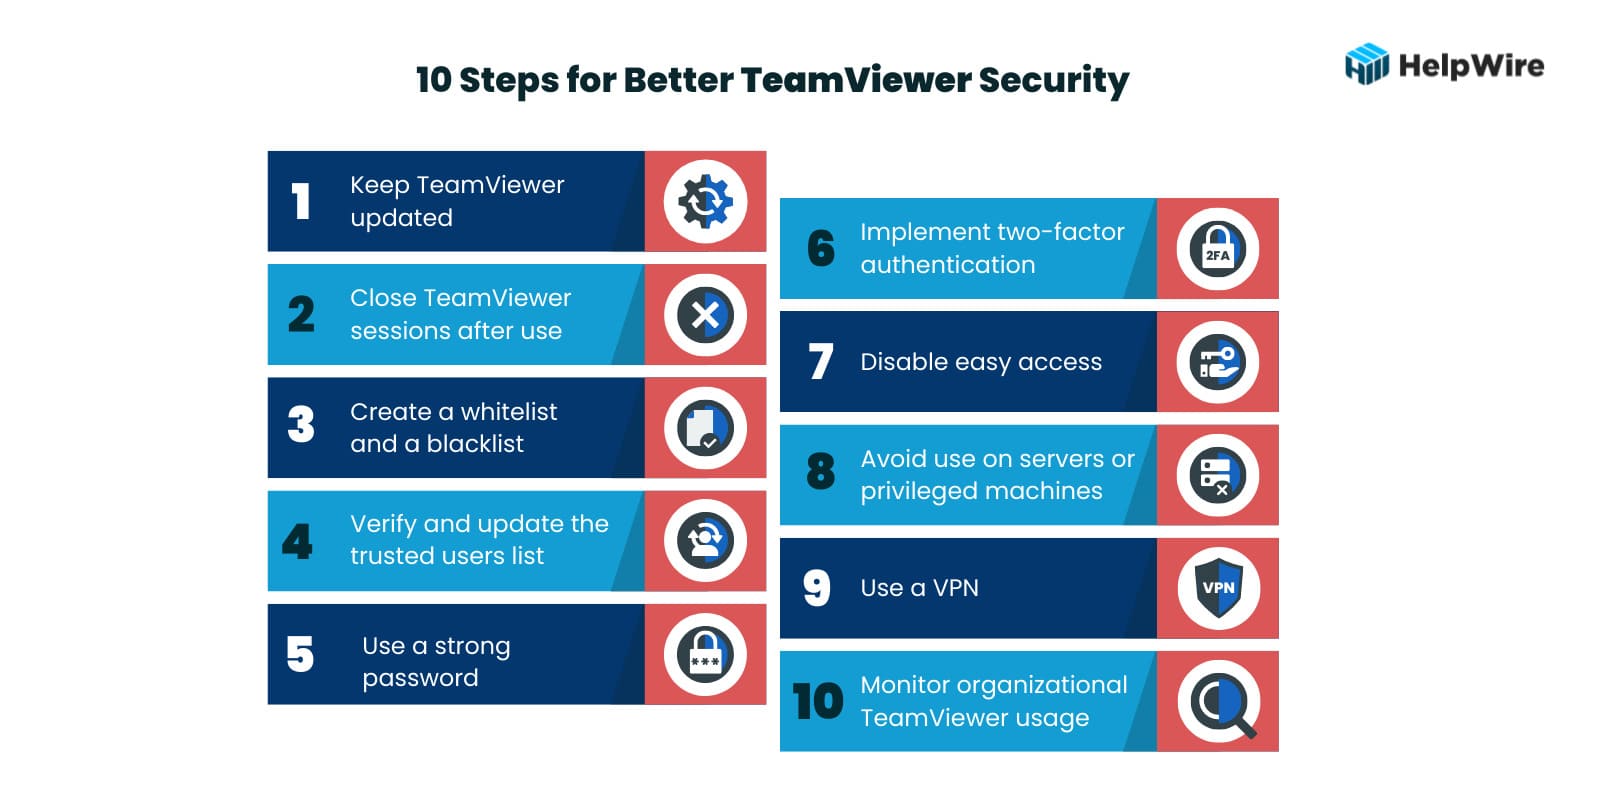
TeamViewer kullanmak güvenli mi? Aracın nasıl yapılandırıldığı ve kullanıldığı, TeamViewer’ın uzaktan erişim çözümü olarak ne kadar güvenli olduğu konusunda büyük bir faktördür. Aşağıdaki on adım ve ipucu, TeamViewer’ın güvenliğini artıran yapılandırma ayarları ile kullanıcı davranışları veya eylemlerinin bir kombinasyonunu sunar.

  1. TeamViewer’ı güncel tutun – En son güncellemeleri ve yayınlanır yayınlanmaz güvenlik açıklarını gideren yeni güvenlik yamalarını yükleyin. Birçok kullanıcı programı kurduktan sonra çalıştığı sürece hiç güncelleme yapmaz. Bu tehlikelidir çünkü eski kodu kullanmak, bilgisayar korsanlarının sistemlerinize erişim sağlamasına yol açabilir.
  2. Kullandıktan sonra TeamViewer oturumlarını kapatın – TeamViewer oturumlarını arka planda çalıştırmayın ve gerektiğinde ona geçmeyin. En iyi uygulama, kullanılmadığında oturumu kapatmak ve gerektiğinde yeniden başlatmaktır. Bilgisayarınızı yeniden başlattığınızda TeamViewer’ı otomatik olarak başlatmadığınızdan emin olun. Açık bir TeamViewer oturumu bırakmak, bilgisayarınıza ve şirket ağının tamamına hackerların erişmesine olanak tanıyabilir.

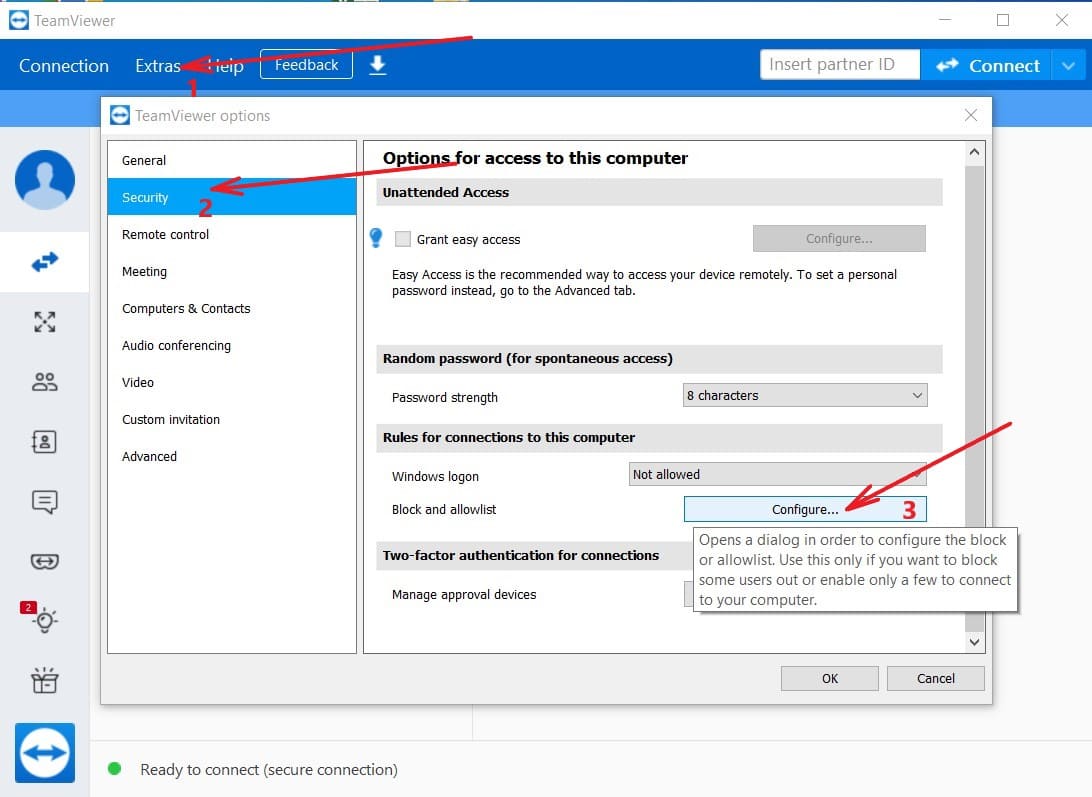
  3. Beyaz liste ve kara liste oluşturun – TeamViewer, bir makineye erişimi kontrol etmek için beyaz listeler ve kara listeler oluşturmanıza olanak tanır. Beyaz liste, yalnızca listeye eklenen TeamViewer hesabına sahip belirli kullanıcıların erişimini sınırlandırmanızı sağlar. Kara liste oluşturmak ise listedeki varlıklara erişimi reddetmenize ve olası TeamViewer güvenlik risklerinden kaçınmanıza yardımcı olur.

    Bunu yapmak için tıklayın:

    Ekstralar > Seçenekler > Güvenlik > Yapılandır
    TeamViewer Güvenlik Yapılandırması

    Daha sonra Kara Liste oluşturmak için “Aşağıdaki partnerlerin erişimini reddet” veya Beyaz Liste oluşturmak için “Yalnızca aşağıdaki partnerlerin erişimine izin ver” seçeneğini seçin.
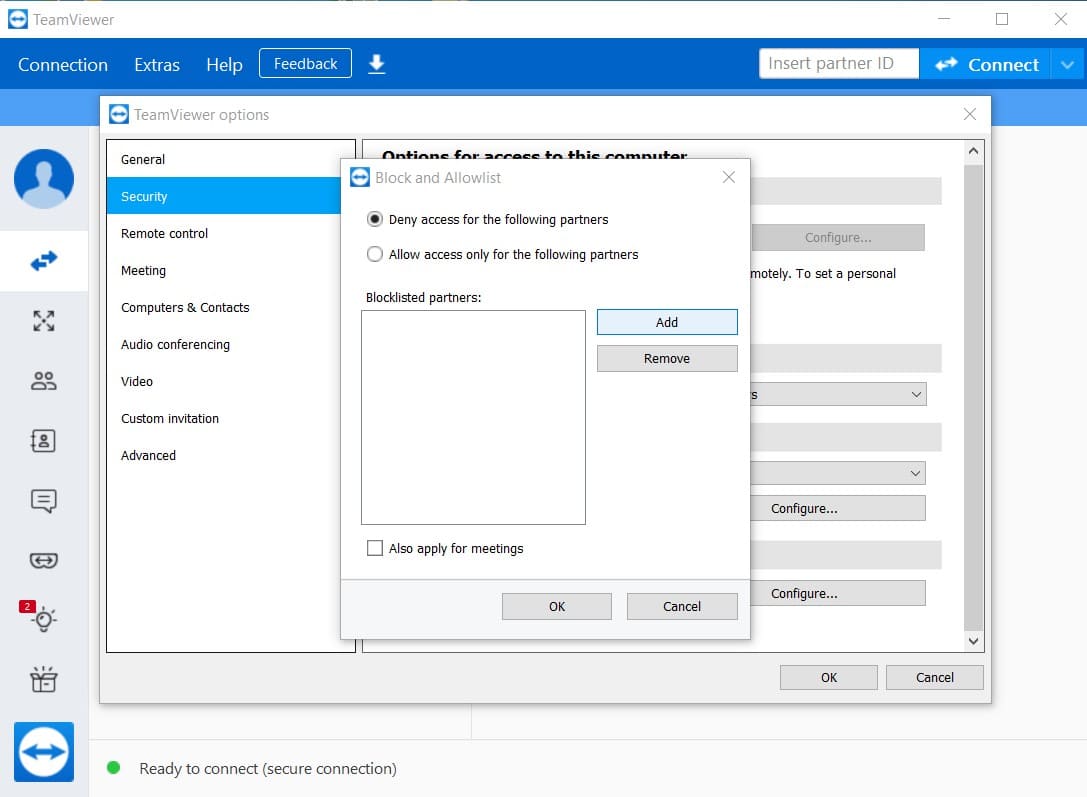
    TeamViewer'ın siyah ve beyaz liste düzenlemesi
  4. Güvenilen kullanıcılar listesini doğrulayın ve güncelleyin – TeamViewer profilinizdeki tüm güvenilen cihazları tanıyıp tanımadığınızı doğrulayın. Güvenilen Cihazlar bölümüne giderek, tanımadığınız veya ilgili makineye erişimi olmaması gereken cihazları kaldırın

  5. Güçlü bir parola kullanın – TeamViewer veya herhangi bir uygulamaya erişirken, kullanıcıların güçlü bir parola kullanması gerekir. Basit veya varsayılan parolalar, bilgisayar korsanlarının veya kötü niyetli kişilerin TeamViewer hesabınızı ele geçirmesini kolaylaştırır.

  6. İki faktörlü kimlik doğrulamayı uygulayın – TeamViewer, bir bağlantı kurulurken iki faktörlü kimlik doğrulama kullanacak şekilde yapılandırılabilir. Uygulama ile bağlantı kurarken ek bir güvenlik kodu girmeniz gerekecek. İki faktörlü kimlik doğrulama şiddetle tavsiye edilir çünkü ele geçirilmiş kimlik bilgilerine bağlı birçok güvenlik riskini ortadan kaldırır.

  7. Kolay erişimden kaçının – Kolay Erişim seçeneği, cihazların TeamViewer’a parola olmadan bağlanmasına izin verir. Güvenliği artırmak için Uzaktan Kontrol bölümünde bu seçeneğin işaretini kaldırın. Ancak, gözetimsiz erişim kurulumu için gerekli ise, Kolay Erişimi düzgün şekilde yapılandırmanız daha iyidir. TeamViewer Kolay Erişim sorunları hakkındaki makalemiz size yardımcı olacaktır.
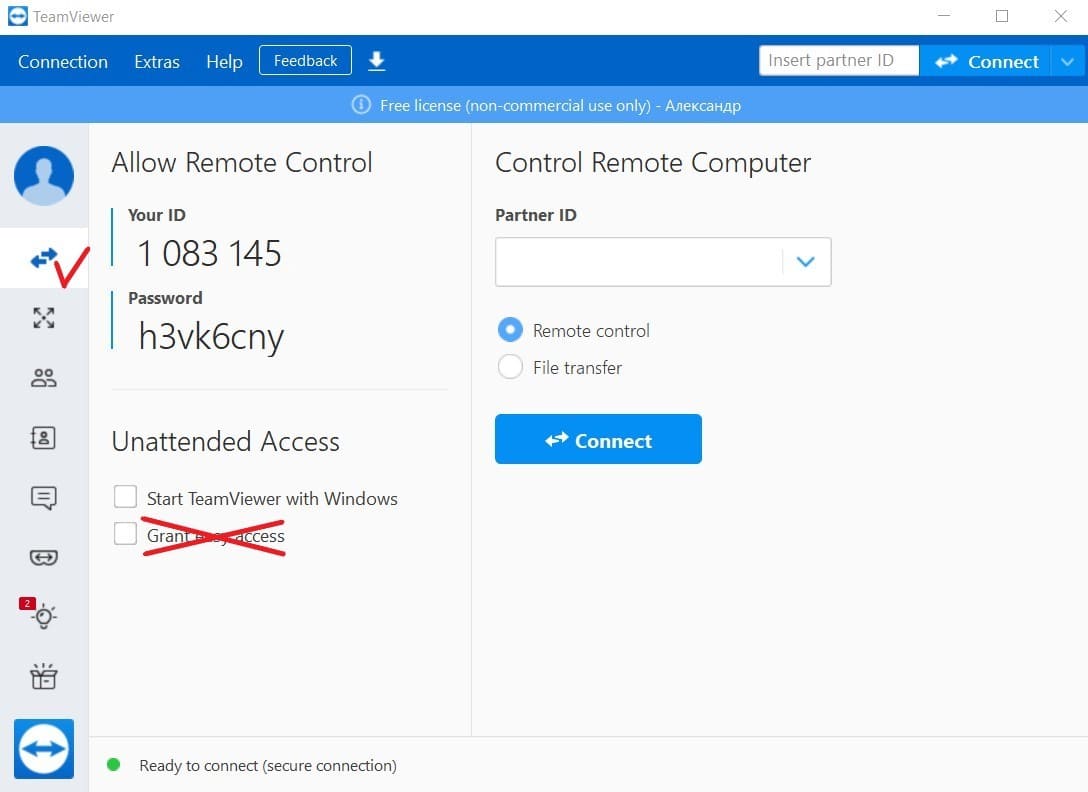
    TeamViewer kolay erişimi devre dışı bırak
  8. Sunucularda veya ayrıcalıklı makinelerde kullanmaktan kaçının – Olası TeamViewer güvenlik riskleri, onu iş açısından kritik öneme sahip sunuculara veya ayrıcalıklı bilgisayarlara erişim için kötü bir seçim haline getirir. Bu tür makinelerde TeamViewer kullanımı, aracın güvenlik kısıtlamalarını ve yazılımın güvenli olarak nasıl işletileceğini bilen deneyimli yöneticilerle sınırlandırılmalıdır.

  9. Bir VPN kullanın – Sanal özel ağ (VPN), veri iletimini şifreler ve bilgisayar korsanlarının bilgileri çalmasını veya kimlik bilgilerini ele geçirmesini imkansız hale getirir. VPN’ler verilerinizi her türlü uzaktan erişim uygulaması için korur.

  10. Kurumsal TeamViewer kullanımını izleyin – Güvenliğin sürdürülmesi, bir organizasyonun çalışanlarının TeamViewer’ı nasıl kullandığını izlemesini gerektirir. Bu, uygulamanın hangi portları kullandığını ve diğer yazılım araçlarını nasıl etkilediğini anlamayı da içerir. Bir şirket, bireylerin TeamViewer’ı bir dizi bilgi işlem kaynağına erişmek için kullanmasına izin verebilir, ancak hassas verileri depolayan sunuculara veya bilgisayarlara erişimlerini kısıtlayabilir. Tüm çalışanların bu politikalara uyduğundan emin olmak için kullanım izlenmelidir.

Bu ayarlardan sonra TeamViewer ile bağlantı problemleriniz olursa, en yaygın TeamViewer sorunlarının ne olduğunu ve nasıl çözüleceğini öğrenin.

Güvenlik Merkezi: TeamViewer’ın Merkezi Güvenlik Yönetimi

Merkezi güvenlik yönetim sistemi, kuruluşlar TeamViewer kullanımını ekipler, kullanıcılar ve cihazlar genelinde ölçeklendirdikçe görünürlük, kontrol ve risk azaltımını sürdürmek için hayati hale gelir.

TeamViewer, bu zorluğa Güvenlik Merkezi’ni 2025 ortasında TeamViewer ONE yönetim arayüzü güncellemesinin bir parçası olarak sunarak yanıt verdi. Kullanıcılar, bu yeni özelliği Haziran 2025’te yayımlanan TeamViewer’ın yeni 15.67.3 sürümünde edinebildiler. Bu özellik, yöneticilerin TeamViewer ortamlarında güvenlik politikalarını izlemelerini, erişmelerini ve uygulamalarını sağlamak için geliştirilmiştir.

TeamViewer Güvenlik Merkezi'ni Anlamak

Güvenlik Merkezi, BT yöneticilerinin bir kuruluşun güvenlik durumuna dair tam bir görünüm elde etmelerini sağlayan merkezi bir güvenlik kontrol panelidir. Bu sayede, önerilen ayarları ve güvenlik raporlarını kolayca görüntüleyebilirler. Bu, yöneticilerin güvenlik açıklarını tespit etmesini, tutarlı koruma sağlamasını ve tüm cihazlar ve kullanıcılar için en iyi uygulamaları uygulamasını kolaylaştırır.

Yöneticiler, Güvenlik Merkezi’ni kullanarak güvenlik yönetimini kolaylaştırabilir. TeamViewer’a bağlı platformlarda ve cihazlarda uyumluluğu izlemek, güvenlik ayarlarını yönetmek ve güvenlik risklerini ele almak için farklı araçlara erişebilirler.

Güvenlik Merkezini kullanarak 10 Güvenlik Adımını Eyleme Dönüştürme

Security Center, 10 güvenlik adımının korumalarını TeamViewer hesapları ve cihazlarından organizasyon seviyesine taşıyarak tamamlar. Her bir cihaz ve kullanıcı için güvenlik ayarlarını tek tek yapılandırma yükünü azaltır. BT yöneticileri kolayca şunları yapabilir:

  • • Gerekli güvenlik yapılandırmalarını doğrulama ve uygulama: BT yöneticileri, tüm kullanıcılar ve cihazlar genelinde güvenlik ayarlarını görüntüleyebilir ve zorunlu kılabilir.
  • • Güvenlik risklerini tespit etme ve etkisiz hale getirme: Güvenlik gösterge paneli, ortaya çıkan güvenlik sorunlarına anında görünürlük sağlar ve yöneticilerin bunları en erken aşamada etkisiz hale getirmesine imkân tanır.
  • • Uygulamaların tutarlı uygulanmasını sağlama: Sistem, politikaları organizasyon genelinde tutarlı bir şekilde otomatik olarak uygular ve tutarsız güvenlik uygulamaları riskini azaltır.

Kuruluşlar, 10 güvenlik adımını Security Center ile birleştirerek güçlü ve katmanlı bir güvenlik yaklaşımı elde eder. Yukarıda belirtilen 10 adım, bireysel hesapların güvenliğinde önemli bir rol oynar ve Security Center, kurumsal güvenliğin etkin bir şekilde ölçeklendirilmesini sağlar.

Security Center en büyük değeri şuralara sunar:

  • • BT Yöneticileri: Security Center’ın merkezi yönetim paneli, güvenlik izleme ve uygulamasını basitleştirir. Böylece, büyük ölçekli ortamların yönetimi ve güvenli hale getirilmesi kolaylaşır.
  • • İşletmeler: Security Center, her ölçekteki işletmenin organizasyon genelinde uygun güvenlik standartlarını korumasına yardımcı olur.
  • • Uyumluluk Odaklı Ortamlar: Birçok sektör, kullanıcıları ve cihazları için sıkı uyumluluk ve güvenlik gerekliliklerini takip eder. Security Center, sektörlerin bu standartları karşılamasına yardımcı olur.
  • • Yönetilen Hizmet Sağlayıcıları (MSP’ler): Security Center, MSP’lerin farklı müşterilerinin güvenliğini yönetmesine olanak tanır. Bu da güvenlik denetimini geliştirir ve yanıt sürelerini hızlandırır.
  • • Kurum ve Bireysel Kullanıcılar: Security Center, güvenlik çerçevenizle entegre edildiğinde genel güvenlik duruşunuzu iyileştirir. Böylece bireysel kullanıcılar ve kuruluşlar son derece güvenli bir TeamViewer deneyimine sahip olabilir.

HelpWire - TeamViewer'a Ücretsiz ve Güvenli Alternatif

Uzaktan erişim yazılımlarının güvenliğiyle ilgili endişeler artarken, HelpWire yüksek performanslı, güvenilir ve TeamViewer’a ücretsiz bir alternatif olarak öne çıkıyor. Kişisel, iş ve profesyonel kullanımlar için tasarlanan HelpWire, erişim kolaylığını güçlü güvenlik önlemleriyle birleştirerek verilerinizin ve cihazlarınızın güvende kalmasını sağlar.

Kısıtlama Olmadan Gelişmiş Özellikler

HelpWire, Windows, Linux ve macOS makinelerine uzaktan erişim sağlar. Kullanıcı dostu arayüzü sayesinde uzaktan oturumları hızlı ve zahmetsizce başlatabilir, karmaşık ve uzun ayarlamalara ihtiyaç duymazsınız. Her seviyeden kullanıcı için kesintisiz uzaktan destek ve cihaz bağlantısı sunacak şekilde tasarlanmıştır.

Neden TeamViewer Yerine HelpWire'ı Seçmelisiniz?

TeamViewer, yıllardır uzak erişim yazılımlarında güvenilir bir isim olsa da, kimlik avı saldırıları, kimlik bilgisi hırsızlığı ve APT29’a atfedilen 2024 siber saldırısı da dahil olmak üzere geçmişte yaşanan güvenlik olayları, yaygın olarak kullanılan platformlarda güvenliğin korunmasında devam eden zorlukları gözler önüne seriyor. Buna karşılık, HelpWire en son teknoloji altyapısını kullanmakta ve bildirilen herhangi bir güvenlik açığı bulunmamakta olup, kullanıcılara uzak erişim ihtiyaçları için modern ve güvenli bir çözüm sunmaktadır. HelpWire’ın başlıca güvenlik özellikleri hakkında daha fazla bilgi edinin.

HelpWire’ı seçerek, güvenliğe öncelik veren ve olağanüstü performans sunan modern bir uzaktan destek aracını tercih etmiş oluyorsunuz.

SSS

TeamViewer’ın güvenlik geçmişi nedeniyle, uzmanlar hassas veri kaynaklarına sahip iş açısından kritik makineleri birbirine bağlayan şirket ağlarında kullanılmasını önermemektedir. Güvenli olmayan bir TeamViewer oturumu veya hesabı üzerinden hackerların bir makineyi ele geçirip bir ağa sızabilme ihtimalinden dolayı dikkatli kullanılmalıdır.

Şirketler, bilinmeyen dışa bağlantıları engelleyen bir kurumsal güvenlik duvarı kullanarak güvenliği artırabilirler. Güvenlik duvarından toplanan günlükler, şirketin kısıtlamak isteyebileceği TeamViewer oturumlarını tespit edecektir. Kullanıcılar, bu durumlarda TeamViewer kullanımına izin verilmediği konusunda bilgilendirilebilir.

Günlükler ayrıca TeamViewer’a erişmeye çalışan tüm trafiği de gösterecektir. Bu bilgiler, IP adreslerini engellemek ve ağa erişimi kısıtlamak için güvenlik duvarı kuralları oluşturmak amacıyla kullanılabilir. Tüm TeamViewer dış bağlantıları güvenlik duvarı üzerinden gerçekleşir. Tüm gelen trafiği engelleyen ve yalnızca giden bağlantılar için 5938 numaralı portu açan sıkı bir güvenlik duvarı politikası oluşturulabilir.

Doğru kullanıldığında, TeamViewer kişisel kullanım için güvenli olabilir. Ancak, TeamViewer hâlâ kurumsal bir ağ için uygun olmayan güvenlik sorunlarına sahiptir. Kullanıcıların bir iş birliği oturumunu sonlandırıp uygulamayı kapatmayı unutması kolaydır. Bu durum, makinelerini bağlantının diğer ucundaki herhangi birinin yetkisiz erişimine açık bırakır.