
AnyDesk Dolandırıcılıklarından Kaçının: Güvenli Kullanım İçin İpuçları

Günümüzün uzaktan çalışan iş gücü, sorunsuz sanal erişim için AnyDesk gibi sağlam ve çok yönlü yazılımlara güvenmektedir. Pek çok yeni gelişen şirket, şu anda IT desteği, kaynak yönetimi ve uzaktan çalışma için AnyDesk kullanıyor.
Fakat AnyDesk’in popülaritesindeki artış, bir şirketin hassas verilerini tehlikeye atabilecek veya uzaktaki cihazlara yetkisiz erişim sağlayabilecek dolandırıcıların ilgisini çekti. Meşhur AnyDesk dolandırıcılıklarının mağdurları, şirket operasyonlarının kesintiye uğraması, hayati verilerin sızdırılması veya finansal kaynakların kaybı gibi durumlarla karşı karşıya kalıyor.
• Sahte Teknik Destek Dolandırıcılıkları
• Uzaktan İş Fırsatı Adı Altında Yapılan Dolandırıcılıklar
• Paranızı Hedef Alan Sahte Banka Uyarıları
• Sizi Kandırmaya Yönelik Siber Saldırı Uyarıları
• PayPal’da AnyDesk Dolandırıcılıkları
• Amazon’da AnyDesk Dolandırıcılıkları
AnyDesk Güvenli mi?
Kısa cevap — evet, Anydesk bilgisayarlara ve mobil cihazlara uzaktan erişim için güvenli bir yazılımdır. Ancak, AnyDesk’in güvenliğinin önemli bir yönü kullanıcının ne kadar sorumlu olduğuna bağlıdır. Bir kullanıcının dikkatsizliği, bir AnyDesk dolandırıcısına sistemlerinize sızma ve hassas şirket bilgilerini ele geçirme fırsatı verebilir.
AnyDesk kullanıcılarının uzaktan oturumlarını AnyDesk hackerlarından ve dolandırıcılarından korumak için AnyDesk şu yerleşik güvenlik özellikleriyle birlikte gelir:
• RSA 2048 Asimetrik Anahtar Değişim Şifrelemesi: Tüm gelen bağlantılar, güvenli bir oturum sağlamak için doğrulamadan geçirilir.
• Askeri Düzeyde TLS 1.2 Protokolü: AnyDesk, uzaktan oturumları korumak için yetkisiz kullanıcıların erişimini engeller.
• 256-Bit AES Taşıma Şifrelemesi: Üçüncü bir tarafın müdahalesi durumunda verileri korumak için karmaşık veri şifrelemesi uygulanır.
Yukarıdaki özellikler kullanıcıları kötü niyetli saldırılardan güvenilir şekilde koruyabilse de, dolandırıcılar kurbanlarını yetkisiz erişim izni vermeleri için kandırmayı başarırlarsa hâlâ “sızabilirler”. Bu nedenle, yaygın AnyDesk dolandırıcılıklarını nasıl tespit edip başa çıkacağınızı bilmek yine de önemlidir.
AnyDesk Dolandırıcılıkları Nasıl Çalışır?
AnyDesk’in güvenlik özellikleri yıllar içinde güçlendikçe, dolandırıcılar da cihazları ve veri kaynaklarını ele geçirmenin yaratıcı yollarını buluyorlar.
Çoğu dolandırıcılık sosyal mühendisliğe dayanır; bu yöntemde saldırganlar, mağdurları hassas bilgileri paylaşmaya veya belirli eylemleri gerçekleştirmeye ikna eder. Örneğin teknik destek dolandırıcılığında, dolandırıcılar genellikle korku, aciliyet veya güven duygusu uyandırmak için sahte uyarılar ya da mesajlar gönderir. Bu teknikler, saldırganların sahte banka uyarıları, iş teklifleri veya güvenlik uyarıları kullanarak bankaları, işverenleri veya hizmet sağlayıcılarını taklit ettiği AnyDesk dolandırıcılıklarında da yaygındır. Bir kurban duygusal olarak tepki verdiğinde, farkında olmadan kimlik bilgilerini ifşa edebilir, cihazına uzaktan erişim izni verebilir veya zararlı yazılım indirebilir.
AnyDesk dolandırıcılıkları son derece aldatıcıdır. Zararsız görünürler ve çoğunlukla kullanıcıya “yardım etme” veya “ödüllendirme” kisvesi altında gizlenirler. Bu dolandırıcılıklar, güvenilir markaların yazı stillerini kopyalayarak veya logolarını yasa dışı şekilde kullanarak da saygın kuruluşları taklit ederler.
Aşağıdaki senaryolar, AnyDesk hackerları ve dolandırıcılarının kurbanlarını kandırmak için kullandığı bazı yolları açıklamaktadır.
1. Sahte Teknik Destek Dolandırıcılıkları
Teknik destek dolandırıcılıkları genellikle kullanıcıyı AnyDesk gibi uzaktan erişim yazılımlarını indirmeye zorlamak için korkutma taktikleri kullanır (örneğin, kötü amaçlı yazılım uyarıları, cihaz sorunları). Genellikle dolandırıcı, Amazon veya Microsoft gibi saygın bir şirketi temsil ettiğini iddia eder.
Sahte yazılım yüklendikten sonra, dolandırıcılar kullanıcının cihazı üzerinde kontrol sahibi olur. Artık kişisel müşteri bilgileri dahil olmak üzere hassas verilere tam erişimleri vardır. Ayrıca ekranı kontrol edebilir veya müdahale edebilirler.
• Cihazınızın virüslendiğini iddia etseler bile, bilinmeyen kaynaklardan gelen arama, e-posta veya açılır pencerelere karşı dikkatli olun. Örneğin, bir AnyDesk Amazon dolandırıcılığında, dolandırıcı Amazon çalışanı gibi davranarak kullanıcıyı yazılım indirmeye teşvik eder. Bu tür mesajları görmezden gelmek en iyisidir.
• Gönderenin iletişim bilgilerini resmi şirket web sitesinden kontrol edin, arama motoru sonuçlarından değil.
• Gönderenin meşruiyetinden şüpheleniyorsanız şirketin dolandırıcılıkla mücadele departmanına başvurun.
• Kötü amaçlı web sitelerini ve açılır pencereleri engellemek için güvenilir bir antivirüs yazılımı kullanın.
2. Uzaktan İş Fırsatı Olarak Kılık Değiştiren Dolandırıcılıklar
Dolandırıcılar, iş arayanları kandırmak için sahte ve aldatıcı uzaktan çalışma ilanları kullanarak onboarding bahanesiyle AnyDesk gibi yazılımları indirmelerini isterler. Kurban yazılımı yükledikten sonra dolandırıcı, kurbanın cihazına erişim sağlar, kişisel verilerini toplar ve yetkisiz işlemler gerçekleştirir.
• İşe alım uzmanının güvenilirliğini doğrulayın. Mümkünse, işe alım uzmanının profilini, geçmişini, site geçmişini ve çalıştığı insan kaynakları ajansını kontrol edin. Sizi nasıl bulduklarını ve temsil ettikleri şirketi sorun. Yanıtlarında belirsiz ajanslar veya yanlış şirket bilgileri gibi “kırmızı bayraklara” dikkat edin.
• Spesifik iş detaylarını talep edin. Dolandırıcılar genellikle belirli pozisyonlar hakkında yeterli bilgiye sahip değildir. Bu nedenle belirsiz görev tanımları ve sorumluluklar verirler. Gerçek bir işe alımcı, pozisyonu, beklentilerini ve gerekli becerileri net bir şekilde açıklamalıdır.
• İş ilanlarını şirketin resmi web sitelerinde çapraz kontrol edin. Herhangi bir tutarsızlık, iş ilanının sahte olduğunun bir işaretidir.
• Sizi tanımadığınız bir yazılımı yüklemeniz için zorluyorlarsa şüpheyle yaklaşın. Yazılım yüklemenizi isteyen hiçbir bağlantıya tıklamayın. Güvende olmak için işe alımcıyla iş ilanı platformu, e-posta veya cep telefonu üzerinden iletişim kurun.
3. Paranızı Hedef Alan Sahte Banka Uyarıları
Bu, muhtemelen AnyDesk uygulama dolandırıcılıkları arasında en yaygın olanıdır. Dolandırıcılar, banka hesabınızın tehlikeye girdiğine dair sahte uyarılar göndererek sizi kandırmaya çalışır. Genellikle bu mesajları SMS veya e-posta yoluyla gönderirler ve ardından destek almak için verilen numarayı aramanız konusunda sizi teşvik ederler.
Dolandırıcıyla (kendini banka görevlisi gibi gösteren kişiyle) iletişime geçtiğinizde, paranızı güvence altına almak için AnyDesk indirmenizi isterler. Sonrasında, cihazınıza erişmek ve kontrol etmek, kötü amaçlı yazılım yüklemek, kimlik bilgilerinizi çalmak ve hesaplarınıza erişmek için oluşturulan PIN’i isterler.
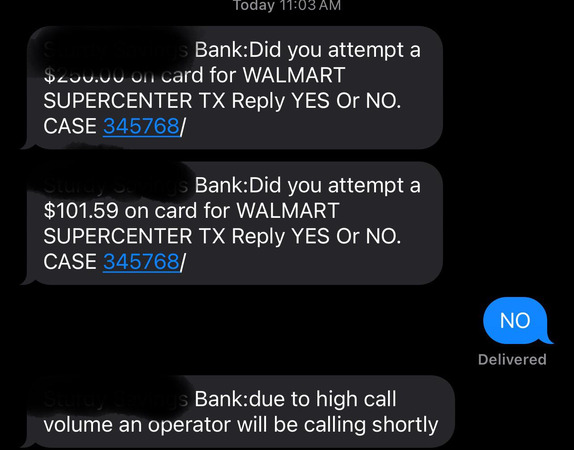
Bankalar genellikle resmi uygulamaları veya web siteleri üzerinden uyarılar gönderirler. Banka hesabınızla ilgili sorunlar hakkında sizi bilgilendiren herhangi bir e-posta veya SMS konusunda şüpheci olun. Banka hesabınız söz konusu olduğunda, yalnızca bankanın resmi telefon numarası ve web sitesiyle iletişim kurun.
Bankanızdan doğrudan talimat ve onay almadan, banka hesabı sorunlarını çözmek amacıyla AnyDesk gibi herhangi bir aracı indirmeyin.
4. Sizi Kandırmak İçin Tasarlanmış Siber Saldırı Uyarıları
Dolandırıcılar, genellikle büyük kurumlarda (örneğin, sızıntılar veya veri ihlalleri) yaşanan son siber saldırılarla ilgili kullanıcıları korkutarak insanları kandırmaya çalışır. Mağdur olan kuruluşun temsilcisi olduklarını iddia ederler ve verilerinizin ele geçirildiğini söylerler. Daha sonra, sizi AnyDesk gibi araçları indirmeye ve siber saldırılara karşı bir “önlem” olarak bazı kişisel bilgilerinizi paylaşmaya ikna etmeye çalışırlar.
• Bilgili Olun: Dolandırıcılar mağdurları kandırmak için bu tür olayları kullanabileceği için büyük veri ihlallerinden haberdar olun.
• Gerçek Veri İhlallerini Kontrol Edin: Verilerinizin gerçekten tehlikeye girip girmediğini doğrulamak için, https://haveibeenpwned.com/ gibi çevrimiçi servisleri veya Dark Web izleme hizmetlerini kullanabilir ve verilerinizin sızdırılıp sızdırılmadığını görebilirsiniz.
5. PayPal'da AnyDesk Dolandırıcılıkları
Anydesk bir PayPal hesabını hacklemek için kullanılabilir mi? Evet, PayPal’ın ücretsiz faturalandırma hizmeti aracılığıyla.
PayPal’ın sıkı güvenlik ve oltalama tespiti önlemlerine rağmen, hackerlar insanları kandırıp onlardan bedava para almanın bir yolunu buldu. Dolandırıcılar, sahte faturalar (PayPal’ın kendi sunucusundan geliyormuş gibi görünen) oluşturup bunları potansiyel kurbanlarına e-posta ile gönderiyorlar. Kullanıcı faturanın sahte olduğundan şüphelendiğinde, durumu netleştirmek için sağlanan telefon numarasını arıyor.
Bu noktada, dolandırıcılar mağdura AnyDesk’i yüklemesi ve sorunun çözümü için geçici erişim vermesi için baskı yapıyor. Erişim kısa süreli olsa da, dolandırıcıların kişisel ve hassas bilgileri toplaması ve elektronik cüzdanlara yetkisiz erişim sağlaması için yeterli oluyor.
Birçok kullanıcı bu dolandırıcılığın farkında değil çünkü “sahte fatura” gerçek gibi görünüyor ve gerçek PayPal hesaplarından geliyormuş gibi (doğru PayPal linkine sahip) görünüyor.
Ne yazık ki, AnyDesk’i kullanarak PayPal cüzdanlarını dolandıran davalar, burada anlatılan örnekte olduğu gibi, internette giderek yaygınlaşıyor.
Eğer siz de böyle talihsiz bir durum yaşarsanız, mümkün olduğunca çabuk şunları yapmalısınız:
- • Dolandırıcıların indirmenizi istediği uygulamayı kaldırın.
- • Bir antivirüs indirin ve cihaz dosyalarının temiz olduğundan emin olmak için zararlı yazılım için tarama yapın.
- • Yeni şifrelerin kötü amaçlı yazılımlar tarafından erişilememesi için telefona bağlı tüm hesapların şifrelerini farklı bir cihazda değiştirin.
- • Bankanızı zararlı yazılım konusunda bilgilendirin ve mümkünse yetkisiz yapılan işlemlerin geri alınmasını talep edin. Ayrıca bu deneyimlerinizi bankayla paylaşarak, bankanın benzer durumların tekrar yaşanmaması için önlem almasını sağlayabilirsiniz.
- • Aynı zamanda PayPal’ın Yardım Merkezindeki adımları izleyerek yetkisiz işlem bildirimi de yapabilirsiniz. Sorunun uygulama ele geçirmesinden kaynaklanması sebebiyle, PayPal davayı ilk etapta reddedebilir. Durumu destek ekibine sabırla açıklayın ve gerekirse gerekli belgeleri ve ekleri sağlayın.
6. Amazon'da AnyDesk Dolandırıcılıkları
COVID-19 pandemisinin zirvesinde, sosyal mesafe kısıtlamaları nedeniyle Amazon kullanımında bir artış yaşandı. Pandemi sonrasında bile Amazon, Amerika Birleşik Devletleri genelinde popüler bir e-ticaret sitesi olmaya devam etti. Dolayısıyla, hackerlar bu platformu fırsat olarak gördü — masum bilgisayar kullanıcılarının verilerini çalmak ve onların gününü mahvetmek için büyük bir kaos yaratmak amacıyla burayı hedef aldılar.
Amazon’daki AnyDesk uygulama dolandırıcılıkları, mağdurlarını kandırmak için genel sosyal mühendislik taktikleri uygular. Karmaşık bir aldatıcı süreçle kullanıcının güvenini ve itimadını kazanmaya çalışırlar.
• İlk olarak, dolandırıcı bir Amazon temsilcisi gibi davranır ve sizinle iletişime geçer. Ardından size hesabınızın hacklendiğini bildirirler. Elbette bu bir yalandır ancak sizi bunu düzeltmeye ikna etmeye çalışacaklar, yoksa önemli mali kayıplarla karşılaşacağınızı söyleyeceklerdir.
• Sonrasında, dolandırıcı sorunu uzaktan çözebilmek için cihazınıza AnyDesk indirip kurmanızı ister. Unutmayın, Amazon müşteri hizmetleri ekibi asla böyle bir talepte bulunmaz ya da cihazınızı kontrol etmeye çalışmaz. Amazon bu sorunları kendi sistemlerinde çözer.
• Eğer hackerlar cihazınıza erişim sağlarsa, daha fazla kötü amaçlı yazılım yükleyip hesap bilgilerinizi ele geçirirler.
Amazon veya Paypal Müşteri Destek ekipleri asla bilgisayarınızı kontrol etme seçeneği sunmaz. AnyDesk Amazon dolandırıcılığı, yalnızca dolandırıcılara erişim izni verirseniz mümkündür!
AnyDesk'i Güvenli Kullanma Yöntemleri ve Dolandırılırsanız Ne Yapmalısınız
AnyDesk dolandırıcılıklarından ve uzaktan sistemlerinize yetkisiz erişimden kaçınmak kolaydır. Uzaktan bağlantılarınızın dolandırıcılar ve sahtekârlardan güvende olmasını sağlamak için bu basit önlemleri uygulamanız yeterlidir.
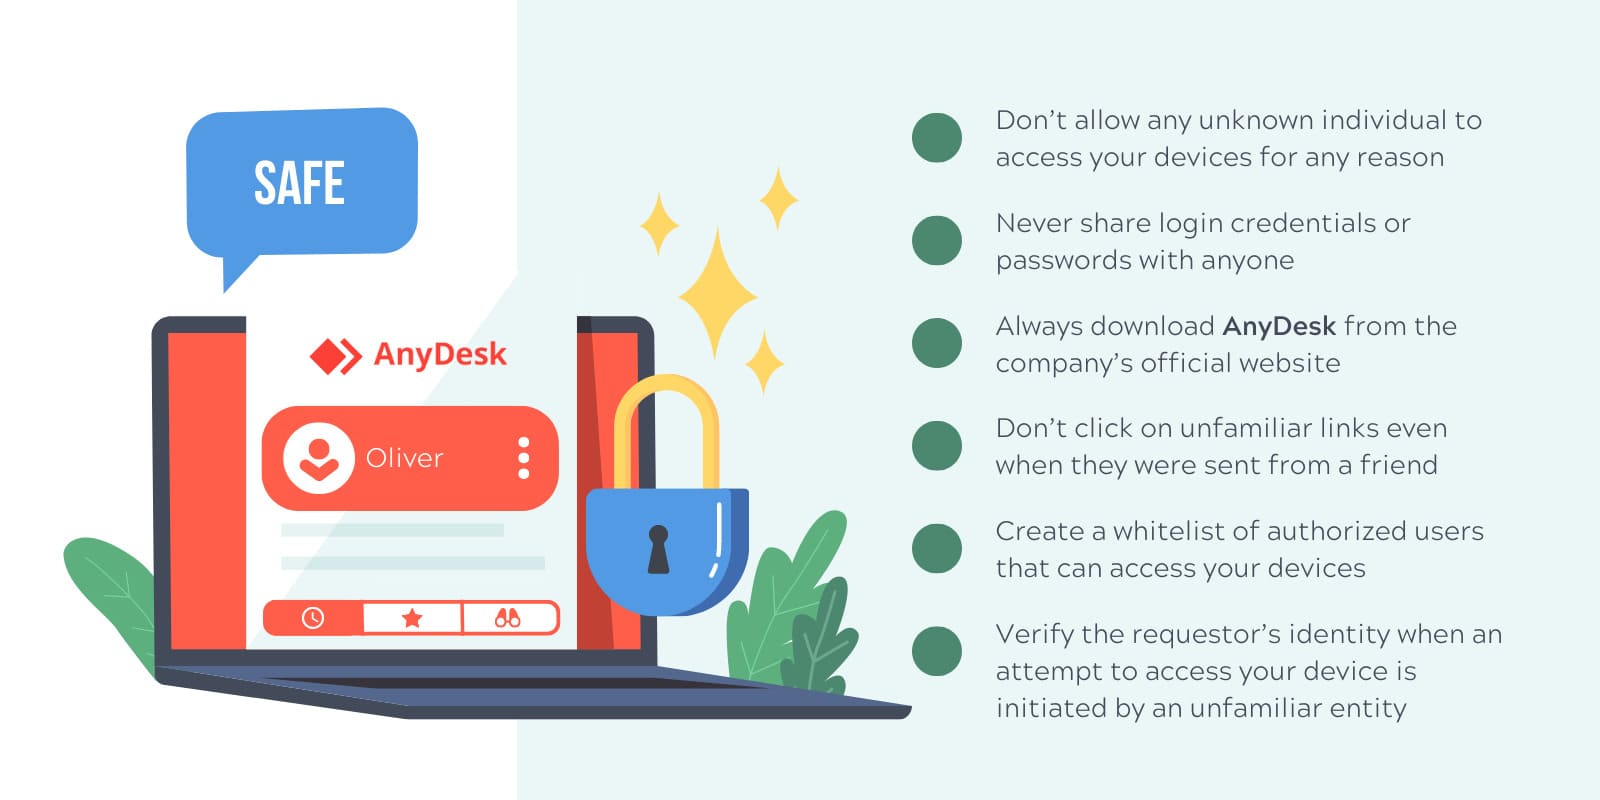
- • Hiçbir sebepten dolayı tanımadığınız bir kişinin cihazlarınıza erişmesine izin vermeyin. Sorunu “düzeltmek” iddiasında bulunsalar bile, onlara erişim izni vermeyin.
- • Giriş bilgilerinizi veya şifrelerinizi asla kimseyle paylaşmayın (aile ve arkadaşlarınızla bile!) Bu, hassas verilerinize yalnızca sizin erişiminizi sağlar.
- • AnyDesk’i şirketin resmi web sitesinden indirin. Google Reklamı tarafından sunulan veya bilinmeyen bir göndericiden gelen indirme bağlantısına tıklamayın.
- • Birisi cihazınıza erişim isterse, istekte bulunan (veya organizasyonu) arayarak kimliğini doğrulamaya çalışın.
- • Tanımadığınız tüm bağlantıları görmezden gelin (bir arkadaşınızdan gelse bile). Kötü amaçlı yazılım içeren herhangi bir bağlantı sistemlerinize hızlıca saldırarak verilerinizi tehlikeye atabilir.
- • Cihazlarınıza erişebilecek yetkili kullanıcıların bir beyaz listesini oluşturun. Onaylanmamış tüm kullanıcıları, AnyDesk dolandırıcısı olmadıklarından emin olana kadar engelleyin.
AnyDesk Dolandırıcılığına Maruz Kaldığınızda Hemen Atılacak Adımlar:
Diyelim ki dolandırıcıların sizi kandırdığını fark ettiniz. Sakin olun ve aşağıda önerdiğimiz adımlarla onların yarattığı zararı geri çevirmeye hazırlanın:
-
Cihazınızın İnternet Bağlantısını Kesin:
Wi-Fi’nızı kapatın, mobil verinizi devre dışı bırakın ve varsa aktif SIM kartlarınızı çıkarın. Bu işlemler cihazınızı çevrimdışı duruma getirerek dolandırıcıların cihazınızı manipüle etmeye veya verilerinizi çıkarmaya devam etmesini imkansız hale getirecektir. -
AnyDesk’i Kaldırın ve Kötü Amaçlı Yazılım Taraması Yapın
Bu adımı internet bağlantısı olmadan da gerçekleştirebilirsiniz. AnyDesk’i cihazınızdan kaldırın ve program dosyalarını silin. Ardından, anti-virüs yazılımınızı kullanarak derin bir kötü amaçlı yazılım taraması yapın ve tüm zararlı programları ve dosyaları ortadan kaldırın. -
Şifreleri Başka Bir Cihaz Kullanarak Değiştirin:
Bunu farklı, ele geçirilmemiş bir cihazda yapmak önemlidir (böylece dolandırıcılar şifreyi değiştirdiğinizi görmez). Hesaplarınızın şifrelerini güncelleyin—özellikle banka, e-posta ve sosyal medya hesaplarınızın. Ekstra bir koruma katmanı eklemek için iki faktörlü kimlik doğrulamayı (2FA) etkinleştirin.
Dolandırıldıktan Sonra Alınacak Kurtarma Önlemleri
Bir dolandırıcının çevrimiçi hesaplarınıza erişimini kestikten sonra, banka ve finansal hesaplarınızın bütünlüğünü sağlamak için ilgili yetkililere bildirimde bulunma zamanı gelmiştir.
-
Kredi Raporlarınızı Dondurun:
Adınıza dolandırıcıların kredi çekmesini önlemek için Experian, Equifax ve TransUnion gibi büyük kredi bürolarıyla iletişime geçerek kredi raporlarınızı dondurun. -
Banka Dolandırıcılık Departmanını Bildirin:
Bankayı AnyDesk dolandırıcılık olayı hakkında bilgilendirin. Yeni banka ve kredi kartları talep edin ve hesaplarınızı şüpheli aktiviteler için izlemelerini isteyin. -
Olayı Yetkililere Bildirin:
Bir raporu şu adresten oluşturun: ReportFraud.ftc.gov dolandırıcılığı Federal Ticaret Komisyonu’na (FTC) bildirmek için. Eğer kişisel bilgileriniz çalındıysa, şu adrese kimlik hırsızlığı raporu gönderin: IdentityTheft.gov.
HelpWire Neden Sadece Kullanımı Daha Güvenli Değil, Tasarımı Gereği Güvenlidir?
Yukarıdaki önlemler yardımcı olur, ancak tüm yükü tamamen kullanıcıya bırakır. HelpWire, uzak erişim dolandırıcılıklarında yaygın saldırı yüzeylerini azaltan tasarımıyla, AnyDesk’e güvenli bir alternatiftir. Katılımlı oturumlar her zaman bağlantı kurulacak kişinin açık onayını gerektirir. Ücretsiz bir AnyDesk alternatifidir, Windows, macOS ve Linux’ta çalışır ve kurulumu sadece birkaç dakika sürer.
HelpWire vs AnyDesk Ücretsiz: Gerçekte Ne Alıyorsunuz
| Özellik | HelpWire | AnyDesk Ücretsiz |
|---|---|---|
| Oturum için müşteri onayı gerekir | ✅ Katılımlı oturumlar için gerekli (katılımsız erişim de mevcut) | ⚠ Otomatik kabul için yapılandırılabilir |
| Kimlik doğrulama sistemi | ✅ Auth0 (Çok Faktörlü Doğrulama hazır) | ✅ Şifre + isteğe bağlı 2FA |
| Ücretsiz planda ticari kullanım | ✅ İzin veriliyor | ⚠ Kısıtlı, lisans uyarılarını tetikler |
| Oturum süresi sınırları | ✅ Yok | ⚠ Ücretsiz katmanda uygulanır |
Anydesk dolandırıcılıklarını önlemenin bir yolu, güvenilir ve daha güvenli bir AnyDesk alternatifi olan HelpWire’a geçmektir.
HelpWire, hem Mac hem de Windows cihazlar için zahmetsiz ihtiyaca dayalı uzaktan destek sağlayan üstün özellikler sunar. Bu araç, destek uzmanları ile uzaktaki müşteriler arasındaki bağlantıların güvenliğini sağlamak için üst düzey güvenlik standartları, gelişmiş şifreleme ve sıkı kimlik doğrulama yöntemleri ile birlikte gelir.
İşte HelpWire’ı AnyDesk gibi diğer araçlardan ayıran önde gelen güvenlik özellikleri:
-
Güçlü Kimlik Doğrulama ve Güvenlik
HelpWire, müşteri kimlik bilgilerini ve verilerini korumak için sağlam bir kimlik doğrulama ve yetkilendirme sistemi olan Auth0'u kullanır.
-
Gelişmiş Şifreleme Standartları
HelpWire, istemci cihazlar için uzaktan bağlantıların maksimum güvenliğini sağlamak amacıyla TLS/SSL protokolleri ve AES-256 şifrelemesi uygular.
-
Güvenilir ve Güvenli Veri Merkezleri
HelpWire’ın sunucu altyapısını üstün güvenlik için özellikle AWS sunucuları olmak üzere güçlü bulut platformları üzerinden barındırıyoruz.
-
Onay ile Kontrollü Uzaktan Erişim
Gizliliği ve güveni teşvik etmek için, operatörlerin çalışma istasyonlarına erişimi için açık müşteri onayı gereklidir.
AnyDesk Dolandırıcılıklarına Karşı Dikkatli Olun: Fark Edin ve Kaçının
Peki, AnyDesk güvenli mi?
Kurbandan AnyDesk dolandırıcılığına dair sayısız vaka olmasına rağmen, bu platform hala ileri düzey güvenlik özelliklerine sahip uzaktan erişim araçlarından biridir. Çoğu zaman, kullanıcıların basit önlemleri göz ardı etmesi bu dolandırıcılara kurban olmalarına neden oluyor.
Çevrimiçi ortamda, özellikle cihazlarınız arasında uzaktan bağlantı kurarken güvende kalmak sizin sorumluluğunuzdadır. Bir dolandırıcılığın kurbanı olma olasılığınızı azaltmanın tek yolu, çevrimiçi gerçekleştirdiğiniz her işlemde dikkatli ve bilinçli olmaktır. Unutmayın, kullanıcı hackerların erişimine izin verirse, yüksek seviyeli güvenlik özelliklerinin hiçbir anlamı olmaz.